В Ташкенте прошла конференция по информационной безопасности и управлению искусственным интеллектом
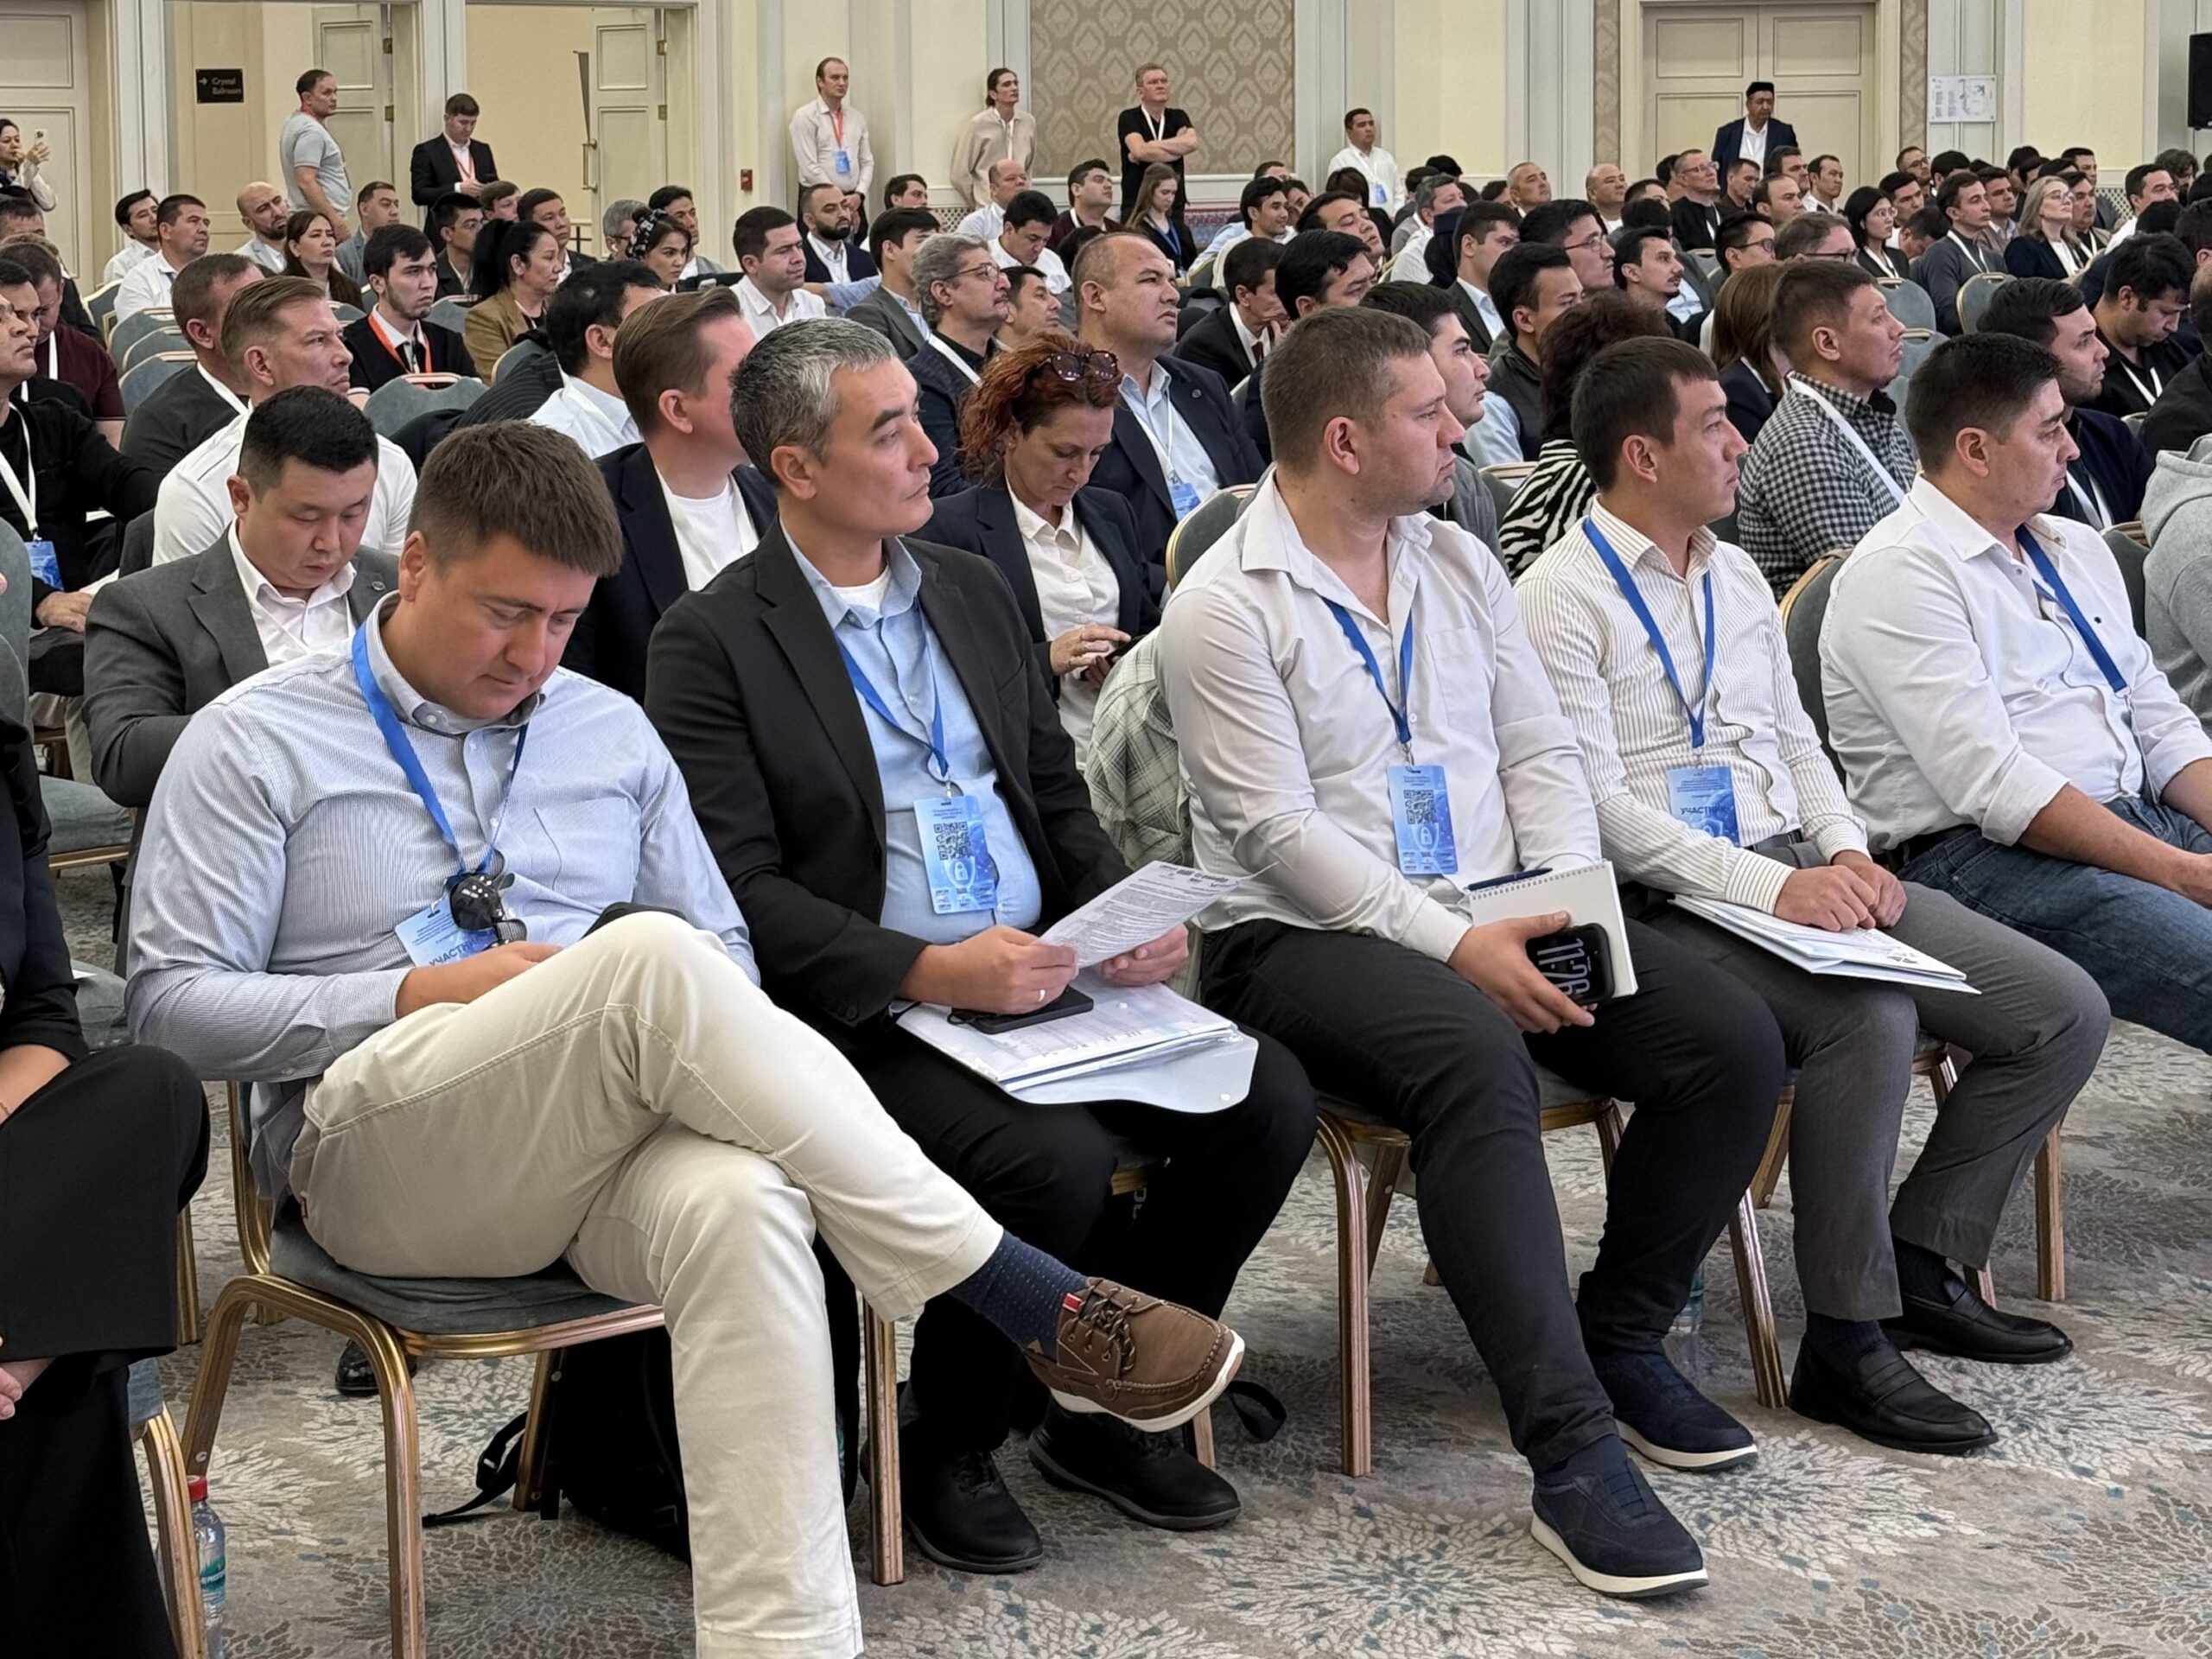
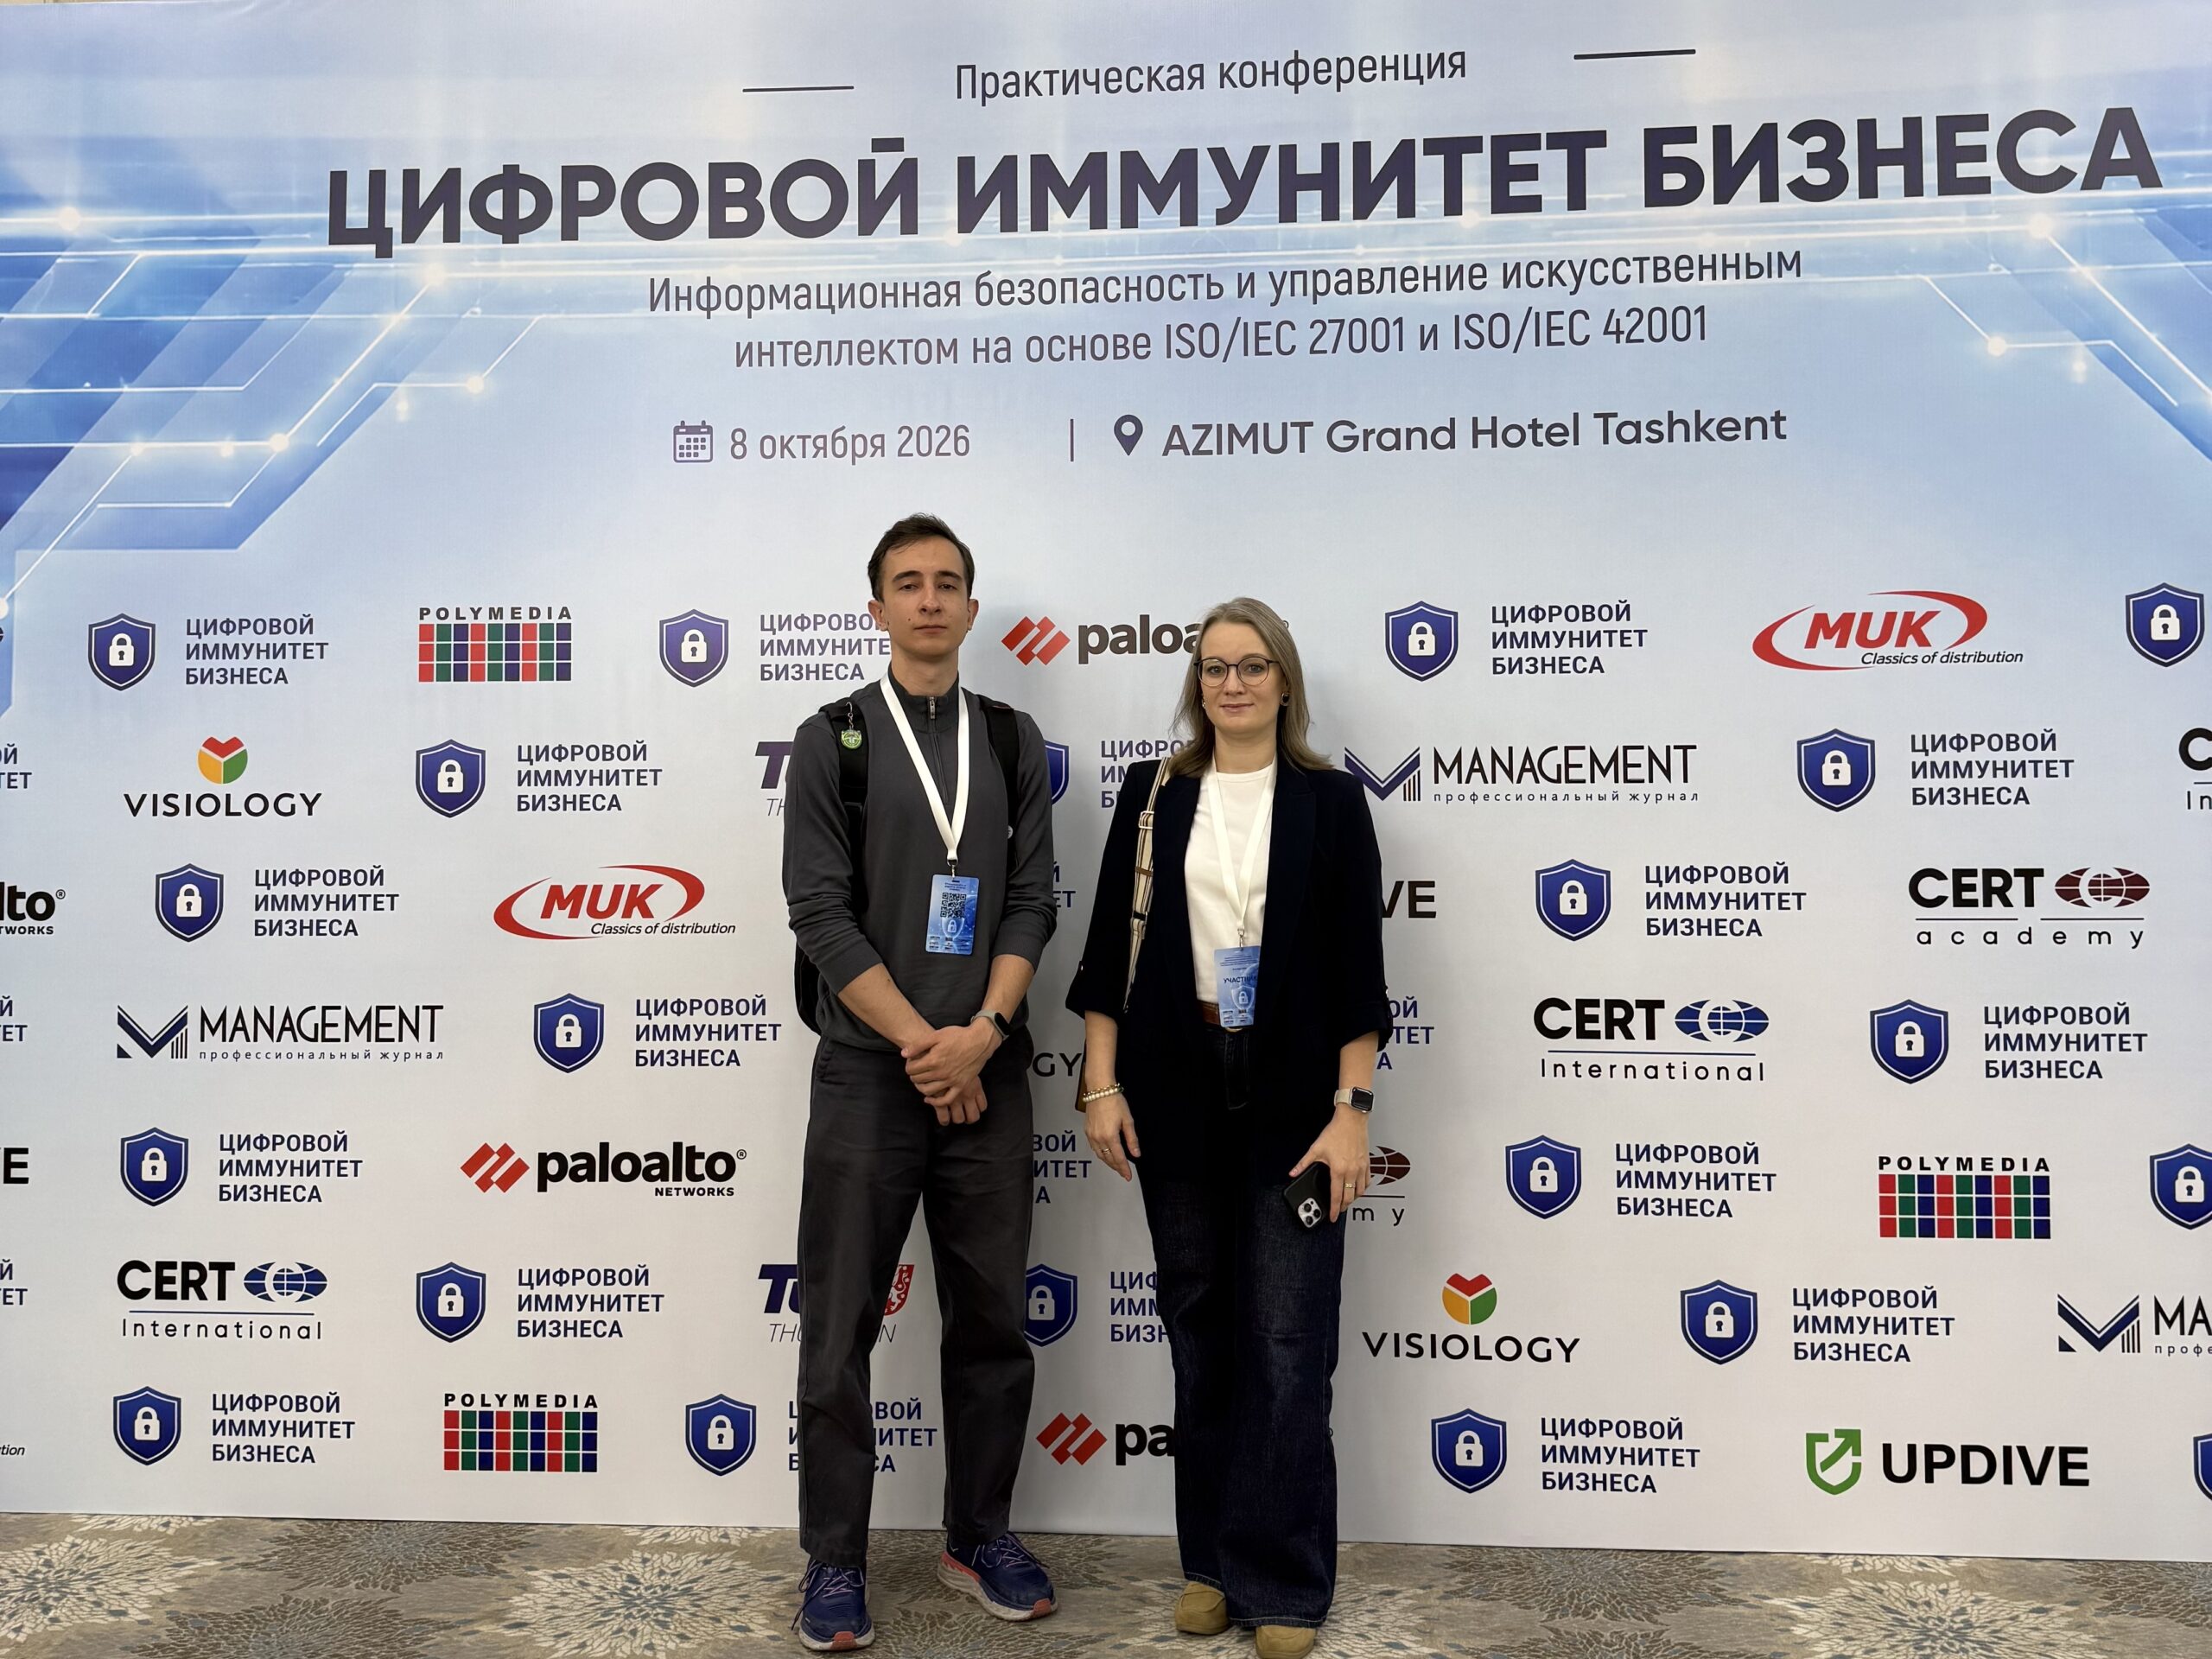
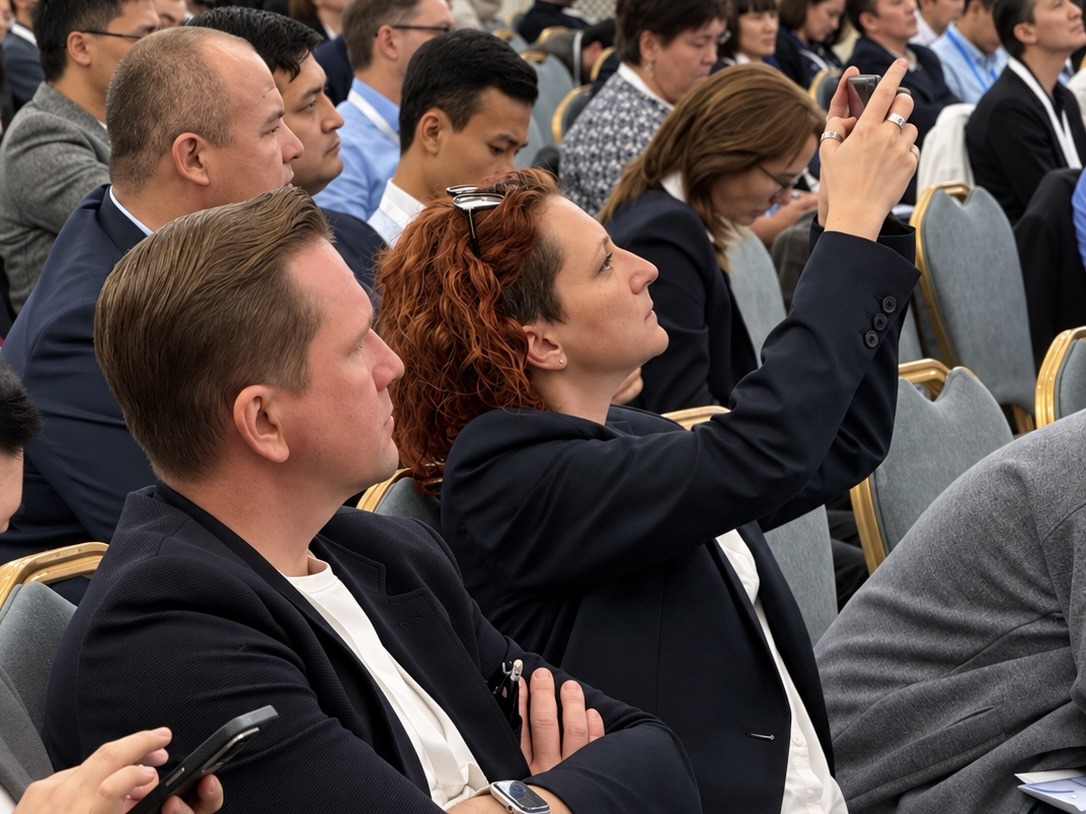
8 октября в Ташкенте состоялась конференция «Цифровой иммунитет бизнеса: информационная безопасность и управление искусственным интеллектом на основе ISO/IEC 27001 и ISO/IEC 42001».
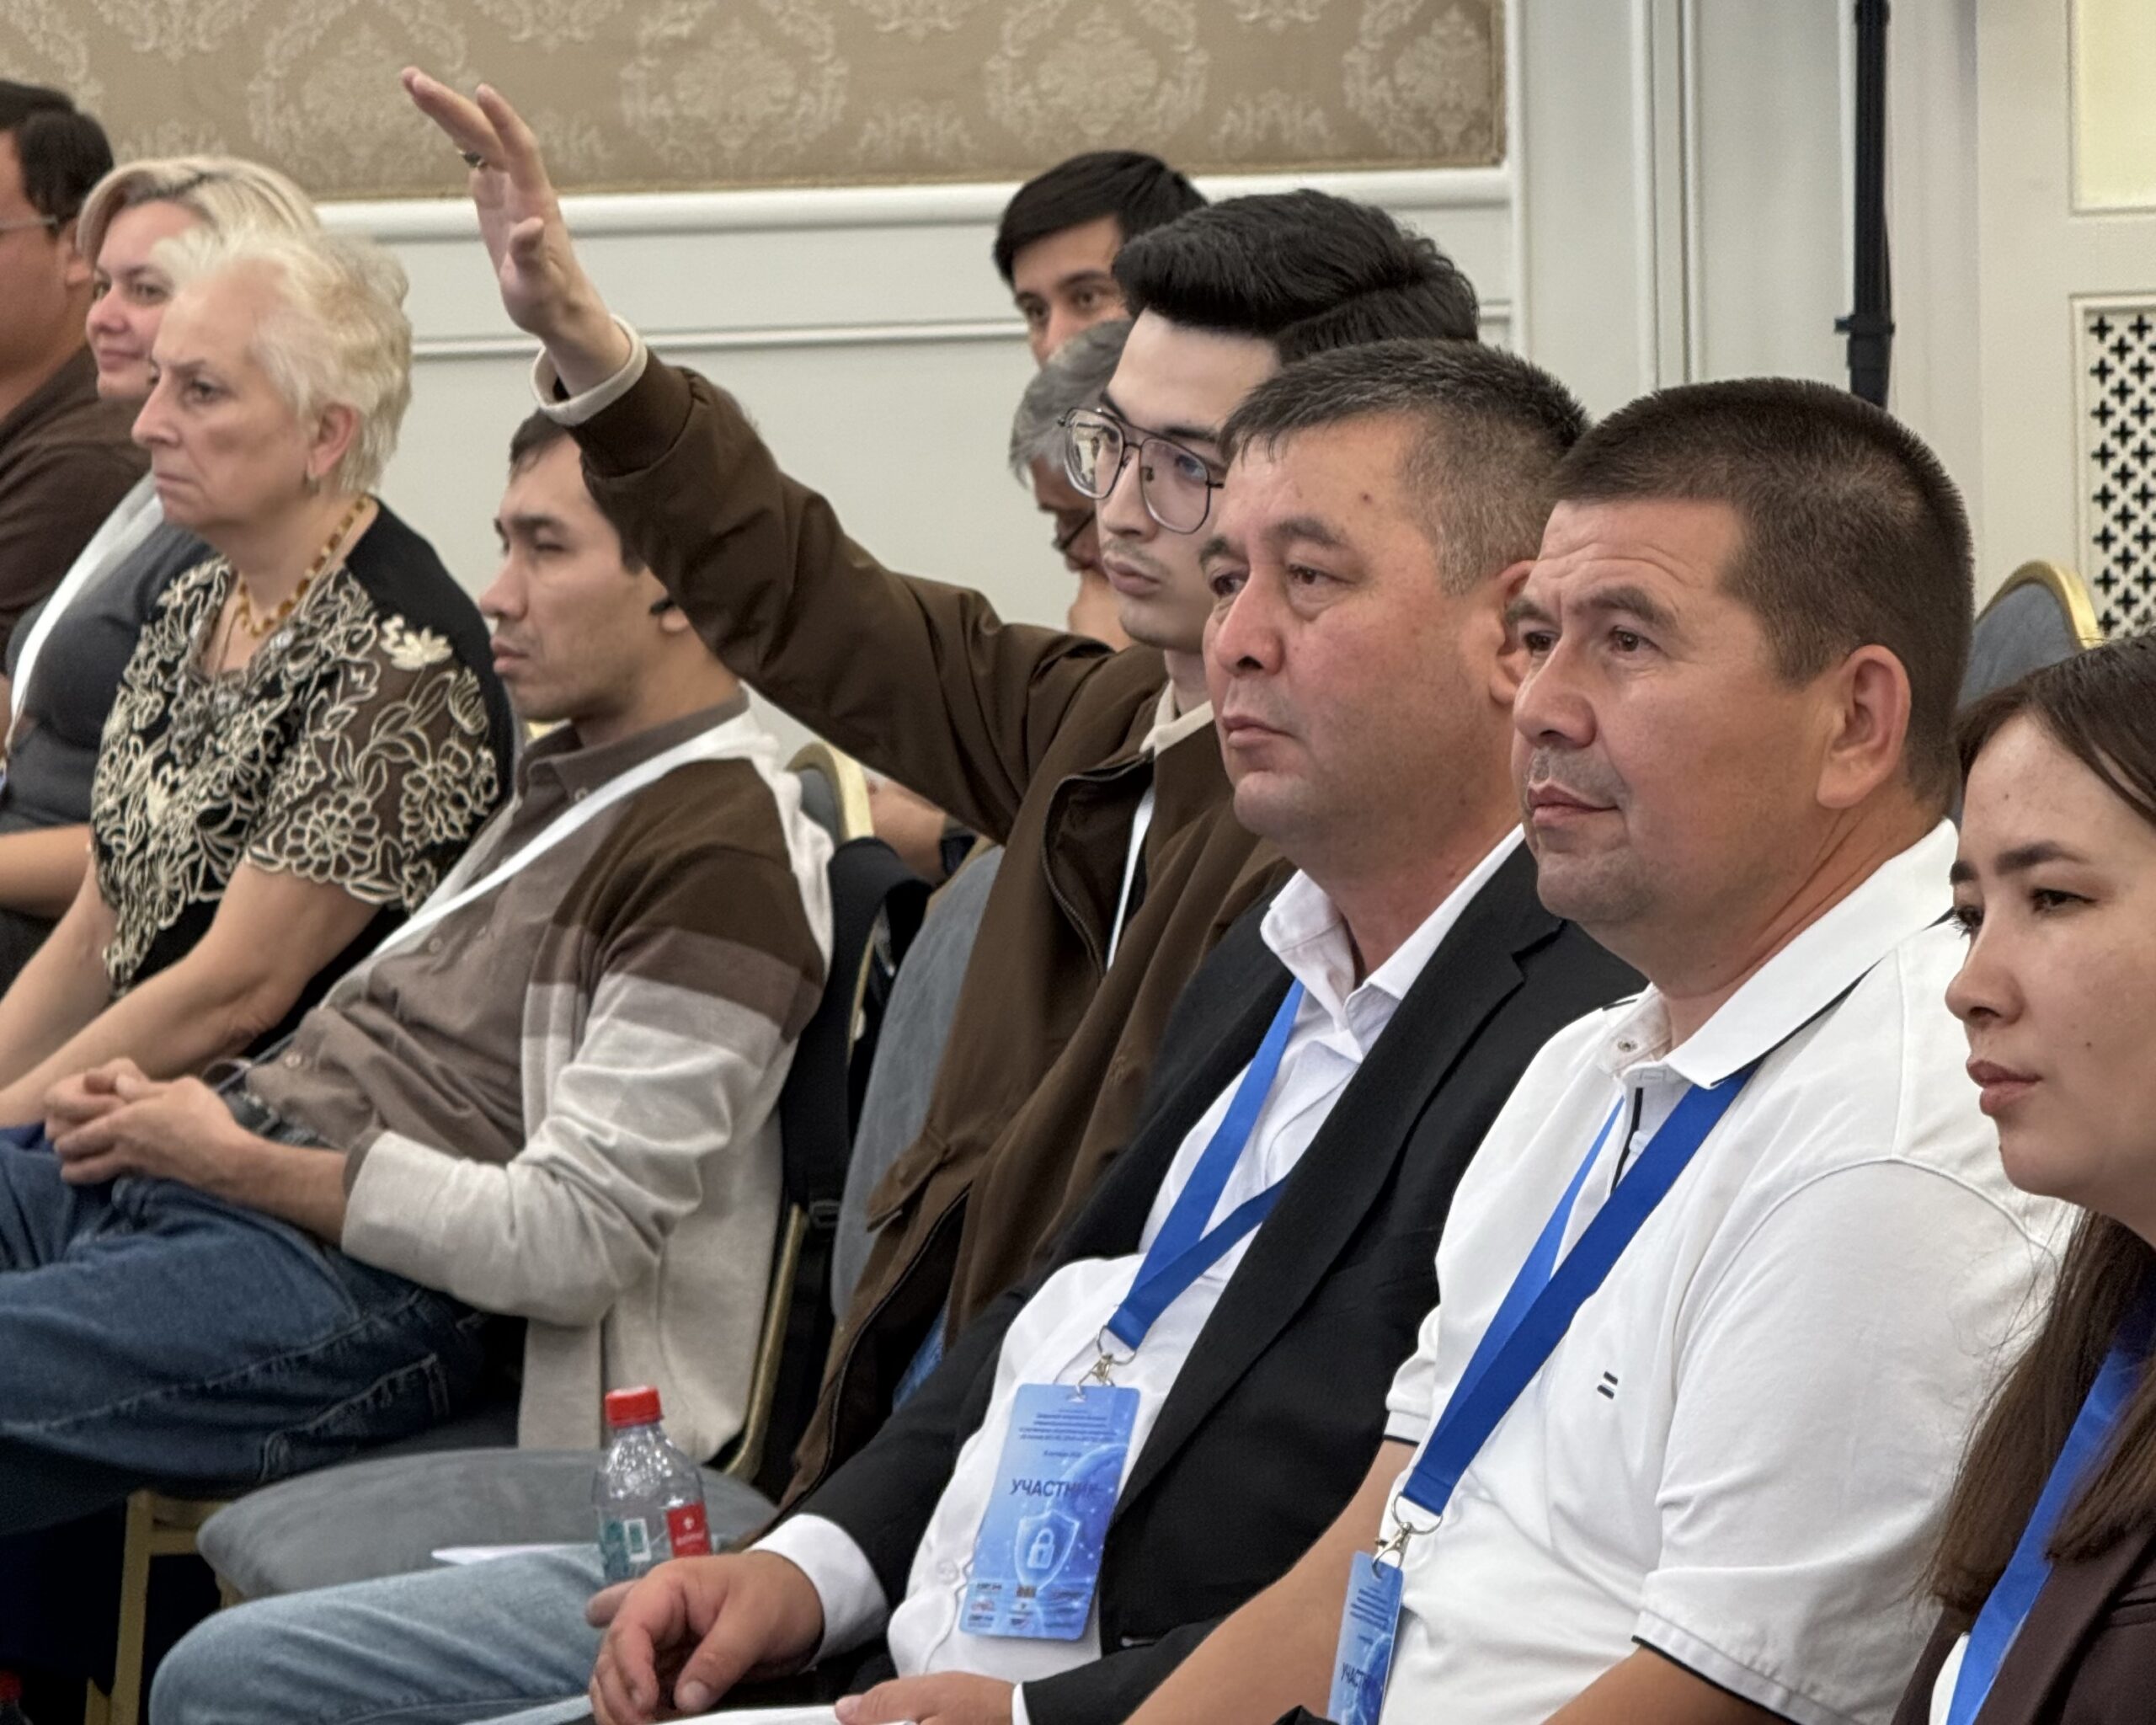
Мероприятие объединило руководителей организаций, специалистов по информационной безопасности и IT, экспертов по управлению рисками, комплаенсу и кибербезопасности.
От технической защиты — к системному управлению
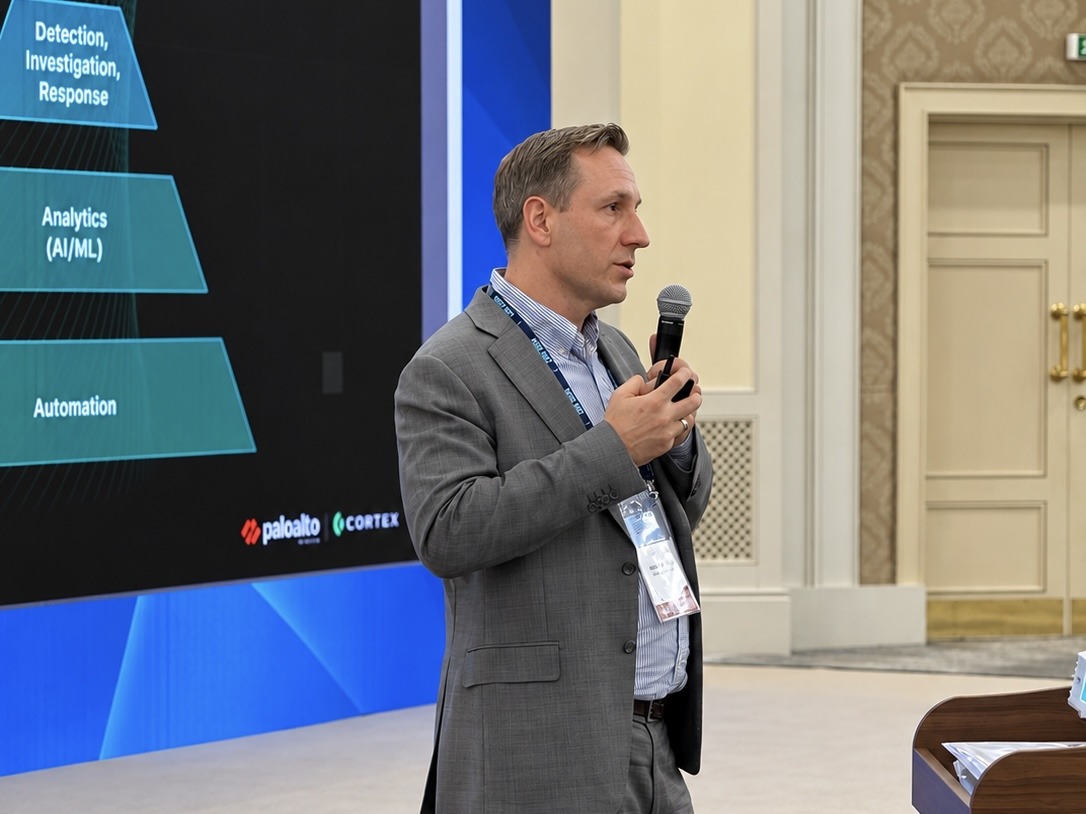
Участники обсудили, как выстраивать комплексную систему информационной безопасности на основе ISO/IEC 27001: управлять информационными активами и рисками, контролировать поставщиков и интегрировать систему менеджмента с техническими средствами защиты. Отдельное внимание уделили работе центров мониторинга и реагирования на киберугрозы (SOC).
Искусственный интеллект и непрерывность бизнеса
В центре обсуждения также оказался ISO/IEC 42001, устанавливающий требования к системе менеджмента искусственного интеллекта. Эксперты рассмотрели риски применения ИИ, безопасное использование генеративных сервисов и ИИ-агентов, а также необходимость человеческого контроля при принятии критически важных решений.
В рамках темы непрерывности бизнеса участники обсудили применение ISO 22301, восстановление после киберинцидентов и проверку готовности организаций к сбоям IT-систем.
Информационная безопасность и коррупционные риски
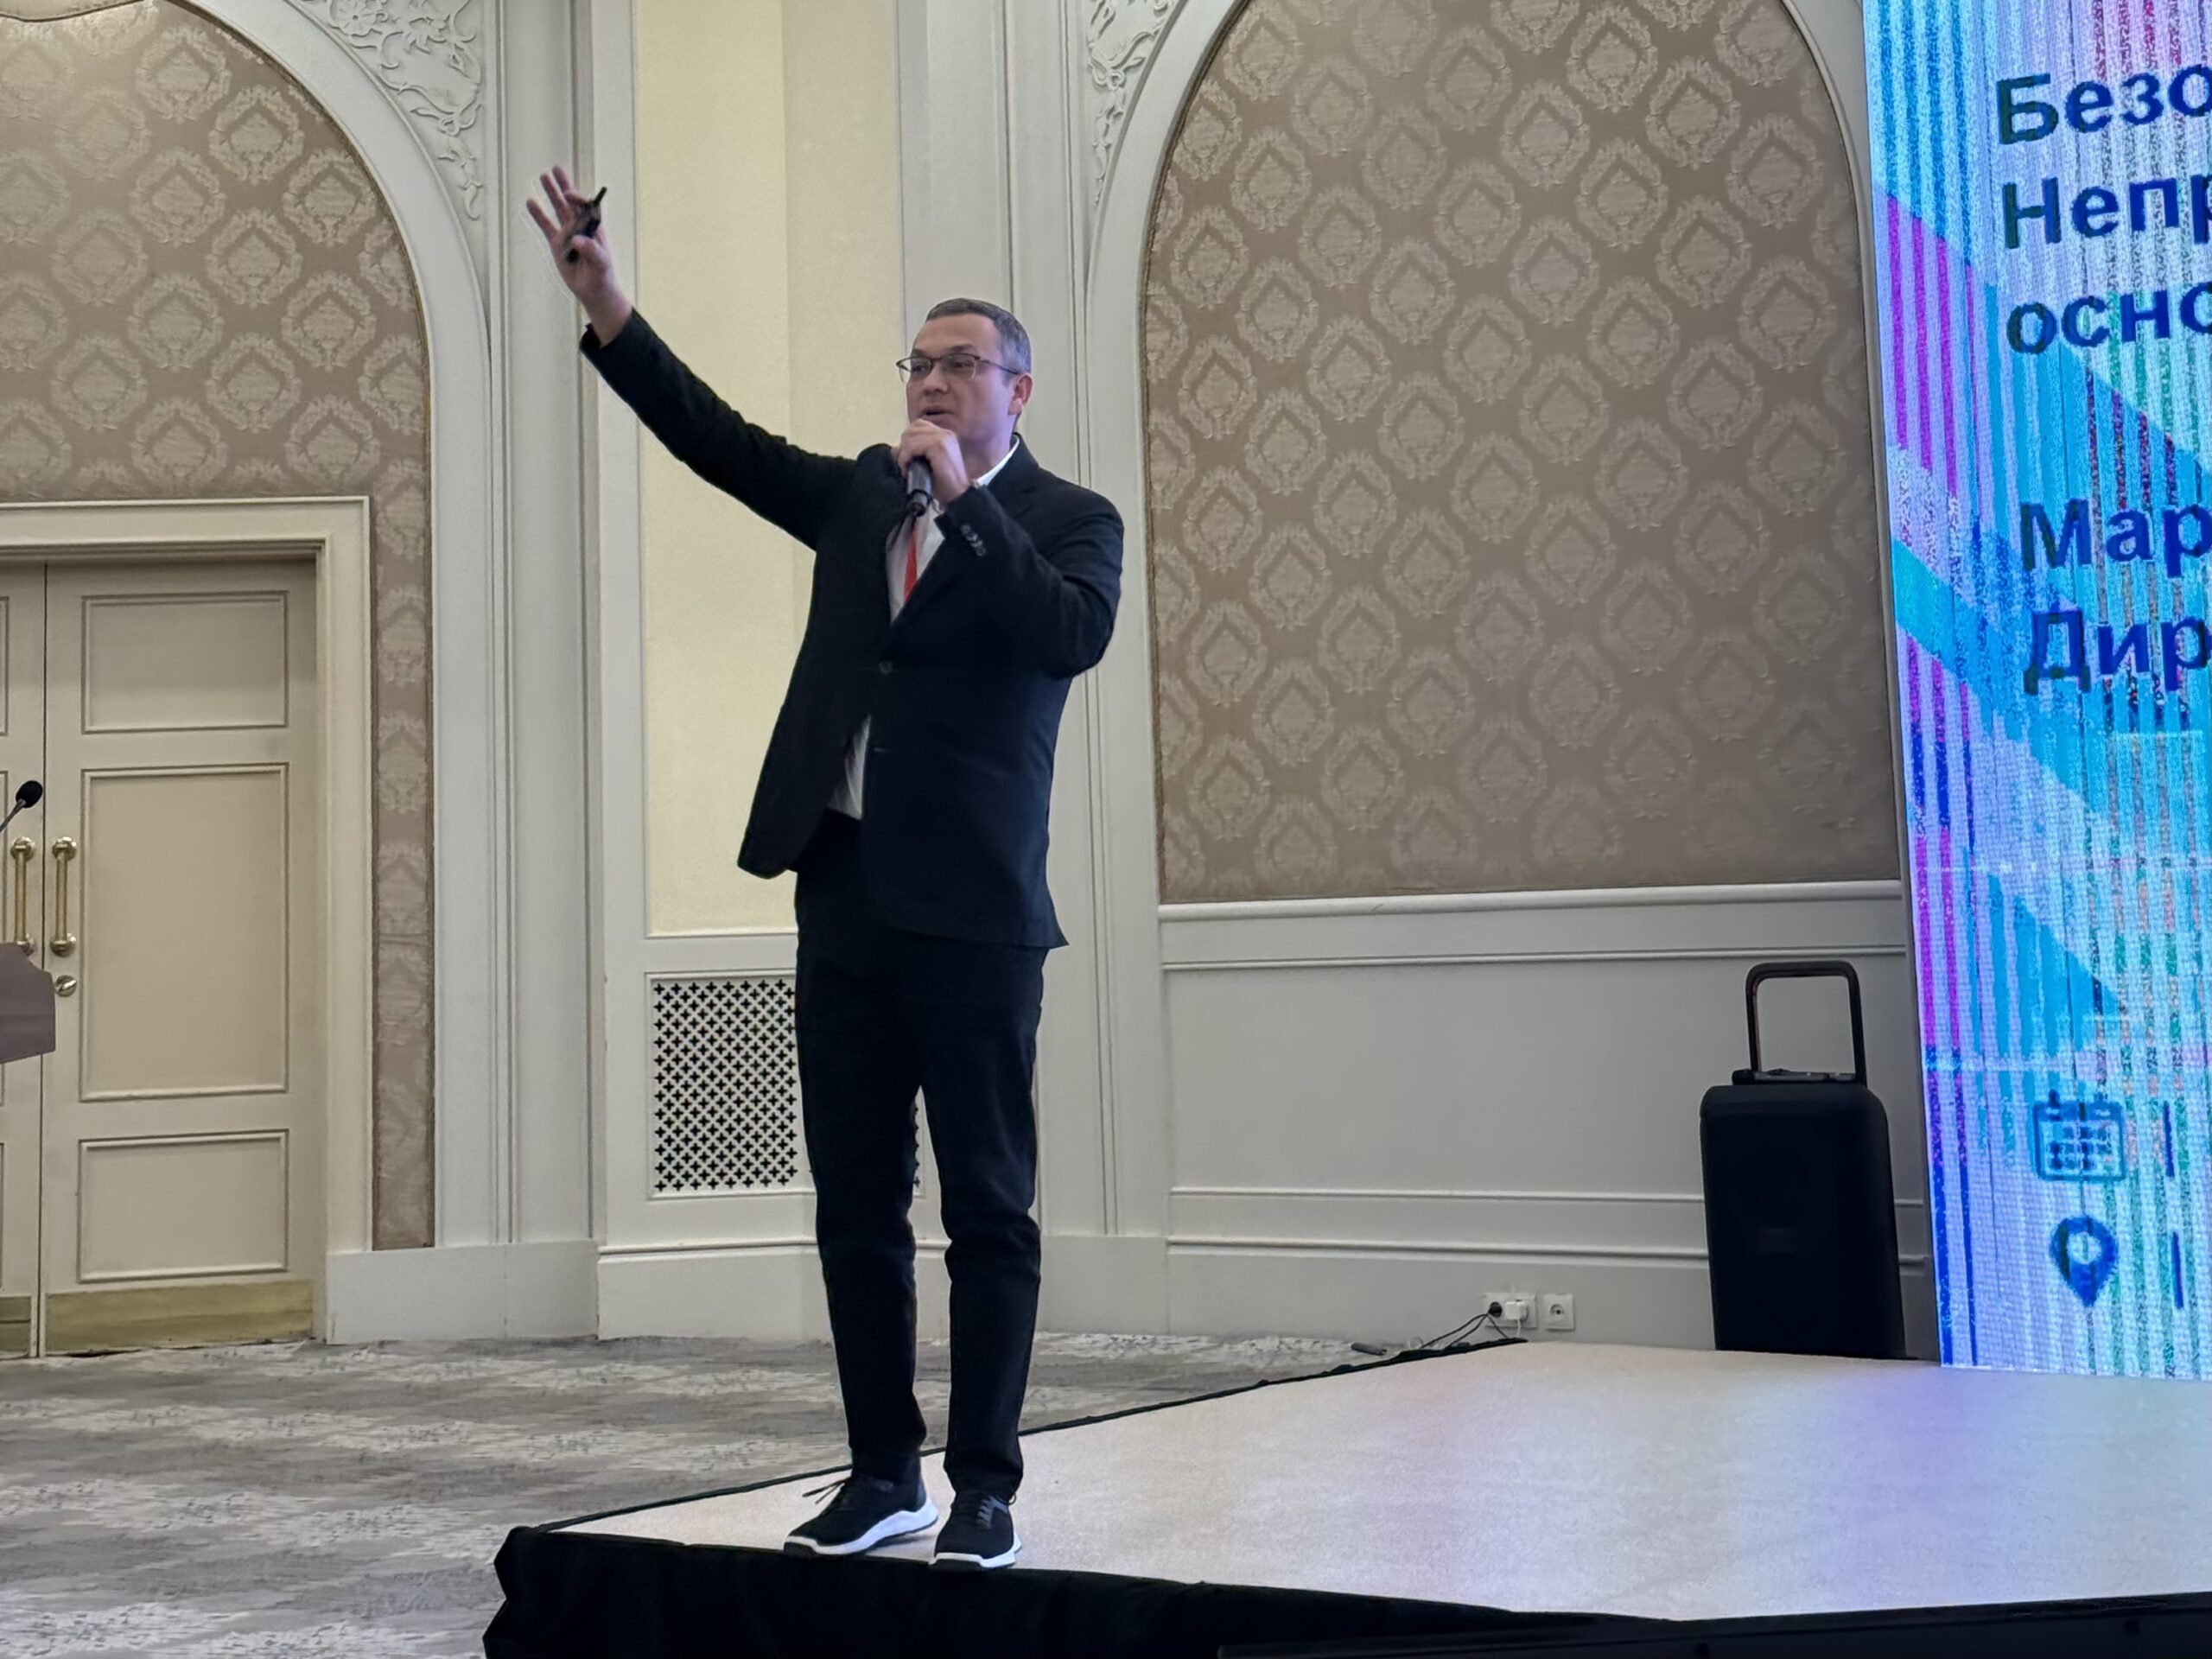
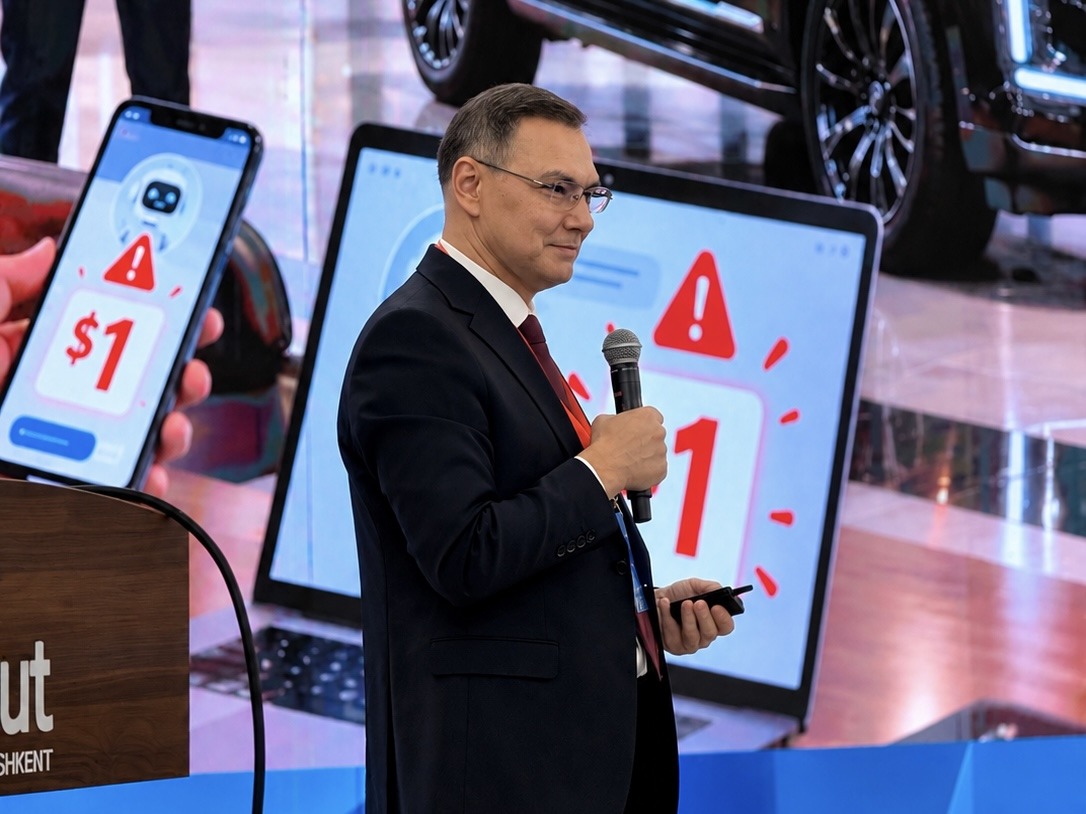
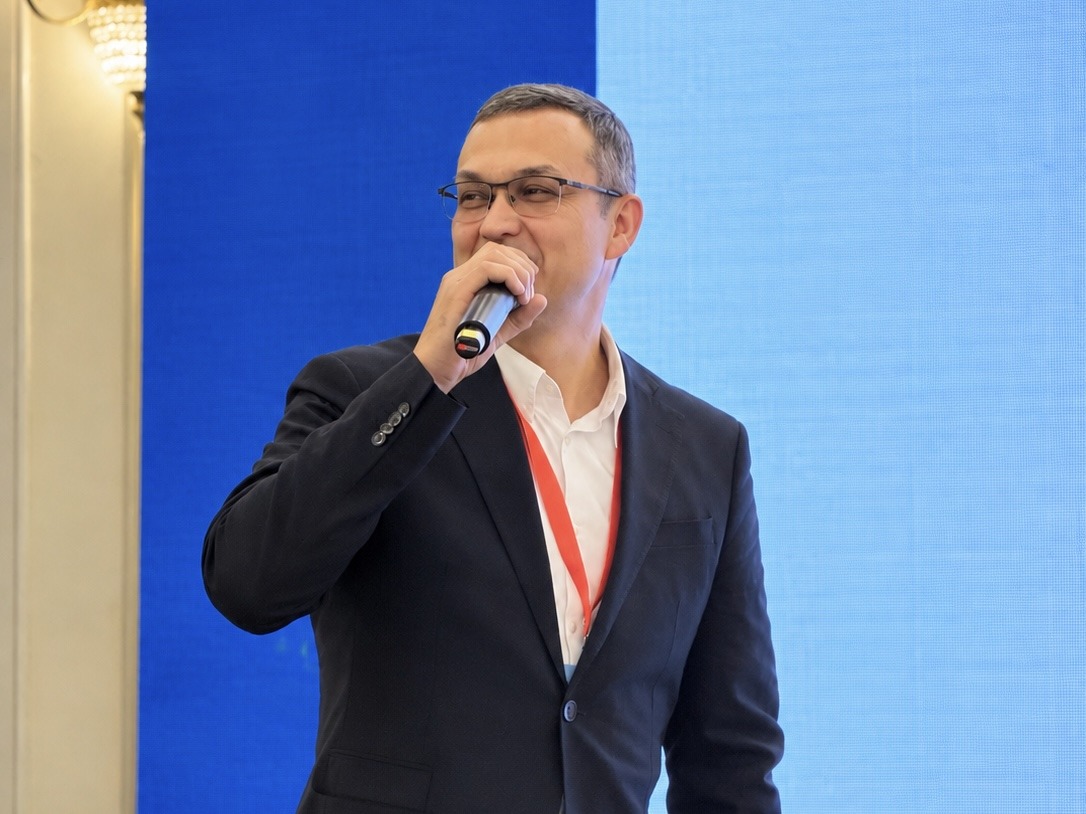
Ильдар Инелеев, региональный директор CERT International по странам СНГ и международный аудитор IRCA, представил доклад о мошенничестве в цифровой среде, рисках при закупках IT-решений и интеграции ISO/IEC 27001 с ISO 37001.
В конференции приняли участие эксперты CERT International, CERT Academy, Palo Alto Networks, Updive, Polymedia, Visology, TÜV Thüringen и других организаций. Практическая программа также включала обсуждение грантов и финансовых субсидий для внедрения и сертификации стандартов ISO.
Комплексный подход к цифровой устойчивости
Главный вывод конференции: эффективная защита бизнеса требует не только технических решений, но и системного управления рисками, компетентности персонала, непрерывности процессов и ответственного использования искусственного интеллекта.
Завершилось мероприятие обсуждением практических шагов по внедрению ISO/IEC 27001, ISO/IEC 42001 и ISO 22301 и ответами экспертов на вопросы участников.